
欧洲头条丨没有炸弹的警报 欧洲学校为何接连受扰?
2026-11-15 00:13
来源:央视新闻客户端


当地时间11月11日,意大利都灵的普里莫·莱维学校,一封匿名邮件突然打乱了正常课堂。学生加布里埃尔回忆,他们在教室外等了约一个小时,确认警报解除后才重新上课。同一时段,类似的炸弹威胁从罗马、米兰延伸至那不勒斯、博洛尼亚等地。警方排查、学校疏散,家长临时接到通知,一封电子邮件开始扰动整个城市的日常秩序。
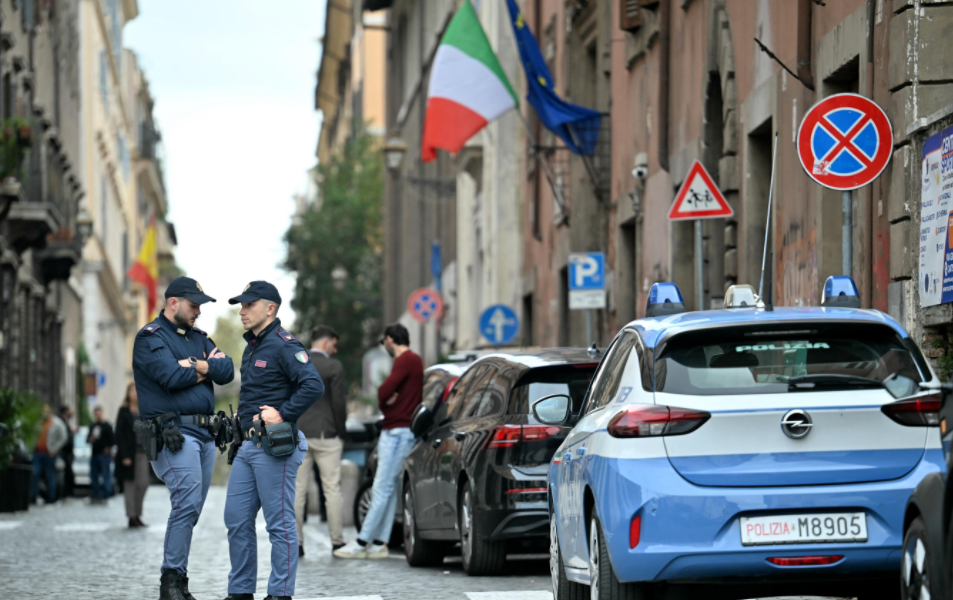
△意大利一所学校收到炸弹警报后当地警察在校外巡逻
当天,意大利约6300所学校收到威胁邮件。12日,匿名恐吓再度出现。根据意大利总理府11月12日晚间公布的初步统计,当天3778所学校收到威胁邮件,其中77所学校实施疏散。邮件继续涌入,但多数学校没有因群发警报中断课堂。两天之间,威胁并未消失,处置方式却发生了变化。
已经排查的学校未发现爆炸装置,为什么大量邮件仍能引发真实的社会震荡?欧洲机场与学校接连遭遇匿名恐吓,背后是否存在关联?面对可能持续的虚假警报,欧洲如何既守住安全底线,又不让公共生活被匿名威胁牵着走?
从数百到数千
警报如何迅速蔓延
11日上午,罗马、米兰、那不勒斯等地学校陆续收到匿名炸弹威胁邮件,部分学校紧急疏散,警方和排爆人员赶赴现场。当天中午,意大利教育部长瓦尔迪塔拉称约300所学校受到影响。下午,这一数字迅速攀升至约6300所。12日,新一轮威胁邮件再次进入学校邮箱。尽管并非所有学校都实施疏散,但如此大规模的集中威胁,仍让意大利公共安全系统面临考验。
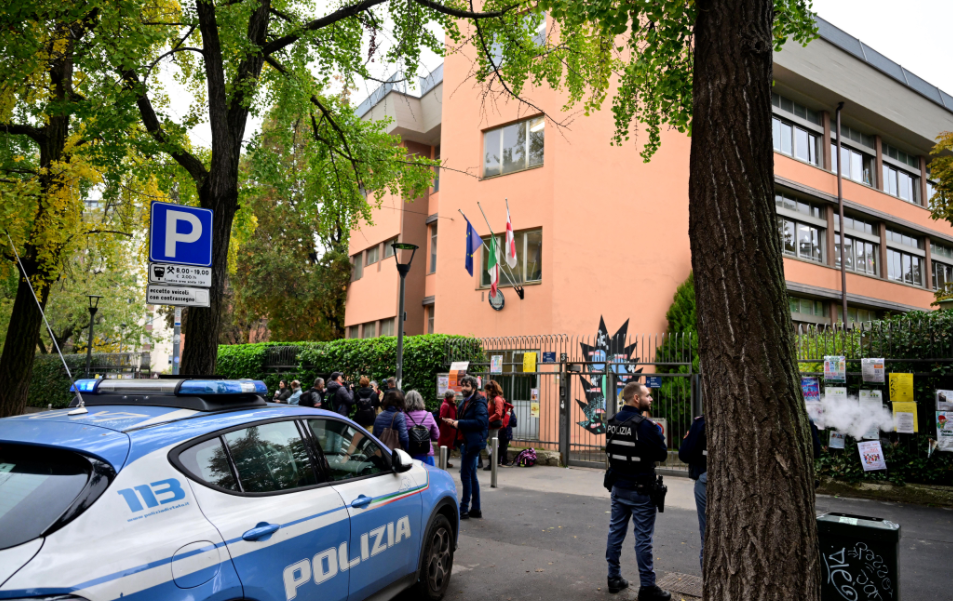
△意大利米兰一所学校收到炸弹警报后疏散人群
虚假威胁的成本并不只发生在邮件接收的那一刻。学校收到报警后,需要与警方联系、评估可信度、安排学生、通知家长;如果启动疏散,还涉及现场警戒、人员清点和后续教学恢复。即使最后证实没有危险,一系列应急动作已经发生。
这一机制具有明显的不对称性:发送者可能只需借助一批公开邮箱地址和群发工具,就能让大量公共机构同时进入核查流程。学校不能轻率忽略涉及生命安全的警报,却也无法在每次收到相似邮件时都长期停课。
相同压力在欧洲其他地区也有体现。英国苏格兰、北爱尔兰地区以及爱尔兰的一些学校收到类似威胁。当地警方经评估认为相关信息缺乏可信性,学校总体继续正常教学。不同地区的处置结果,反映出快速形成可信风险判断的重要性。
意大利全国校长协会主席詹内利12日指出,学校官方邮箱地址公开可查,要求意大利教育部加强邮件过滤和模式识别,并建立可实时通知各校的集中预警渠道。其核心诉求是:面对大规模相同的恐吓信息,不应让每所学校独自判断。
从机场到学校
谁在制造连环威胁
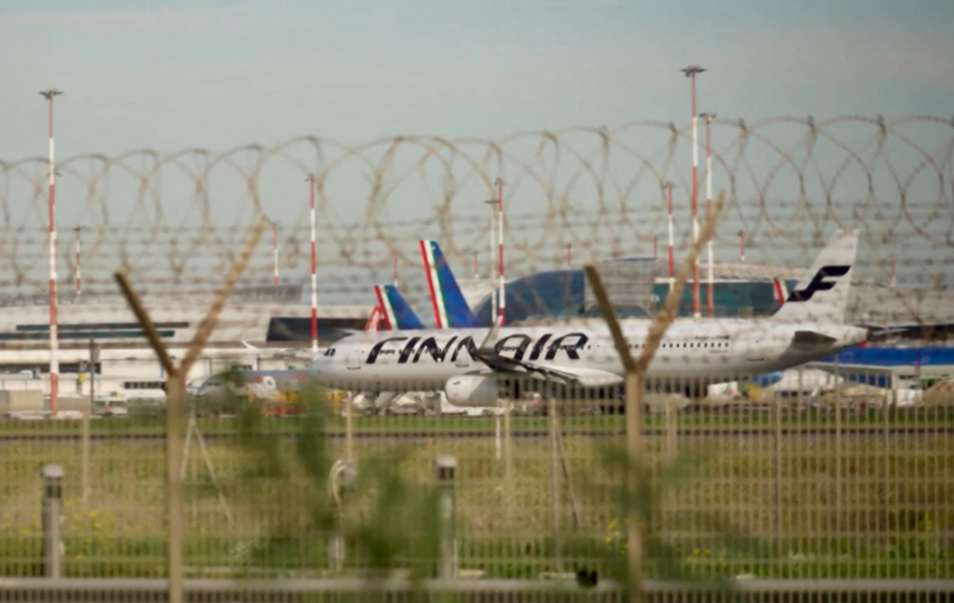
这一轮学校威胁并非欧洲近期出现的第一批匿名炸弹警报。11月初以来,欧洲多国航空系统接连收到类似威胁,部分航班改变航路或接受特别检查。有消息显示,此次学校威胁邮件与此前部分航空威胁邮件存在相似之处,但尚无证据证明两类事件出自同一幕后组织。
邮件的发送渠道也引起关注。据悉,部分威胁邮件涉及境外邮箱账户和网络域名,其中部分账户疑遭盗用。然而,邮件的技术发送路径并不等于实际发信者的所在地,也无法据此确认幕后身份。
意大利内政部长皮安泰多西表示,目前讨论是否存在统一幕后策划者仍为时过早,意大利当局尚未公布足以认定具体幕后组织或国家的证据。
“混合威胁”之下
一场不流血的秩序扰乱
学校邮件、航班炸弹警报和针对基础设施的网络攻击,近来接连成为欧洲新闻焦点。尽管这些事件是否存在共同幕后仍未查明,但它们的影响已经超出单一领域。三类事件的手段并不相同:前两者主要通过信息恐吓迫使公共系统响应,后者则可能直接干扰设备运行。不能因为它们在时间上接近,就认定出自同一批人。
但它们揭示了一个共同的治理难题:现代社会高度依赖交通、教育、食品供应与数字系统,一处安全信号就可能沿着相关机构、家庭和企业之间的联系迅速扩散。对公共服务秩序的破坏,不一定以实体爆炸或人员伤亡为起点。
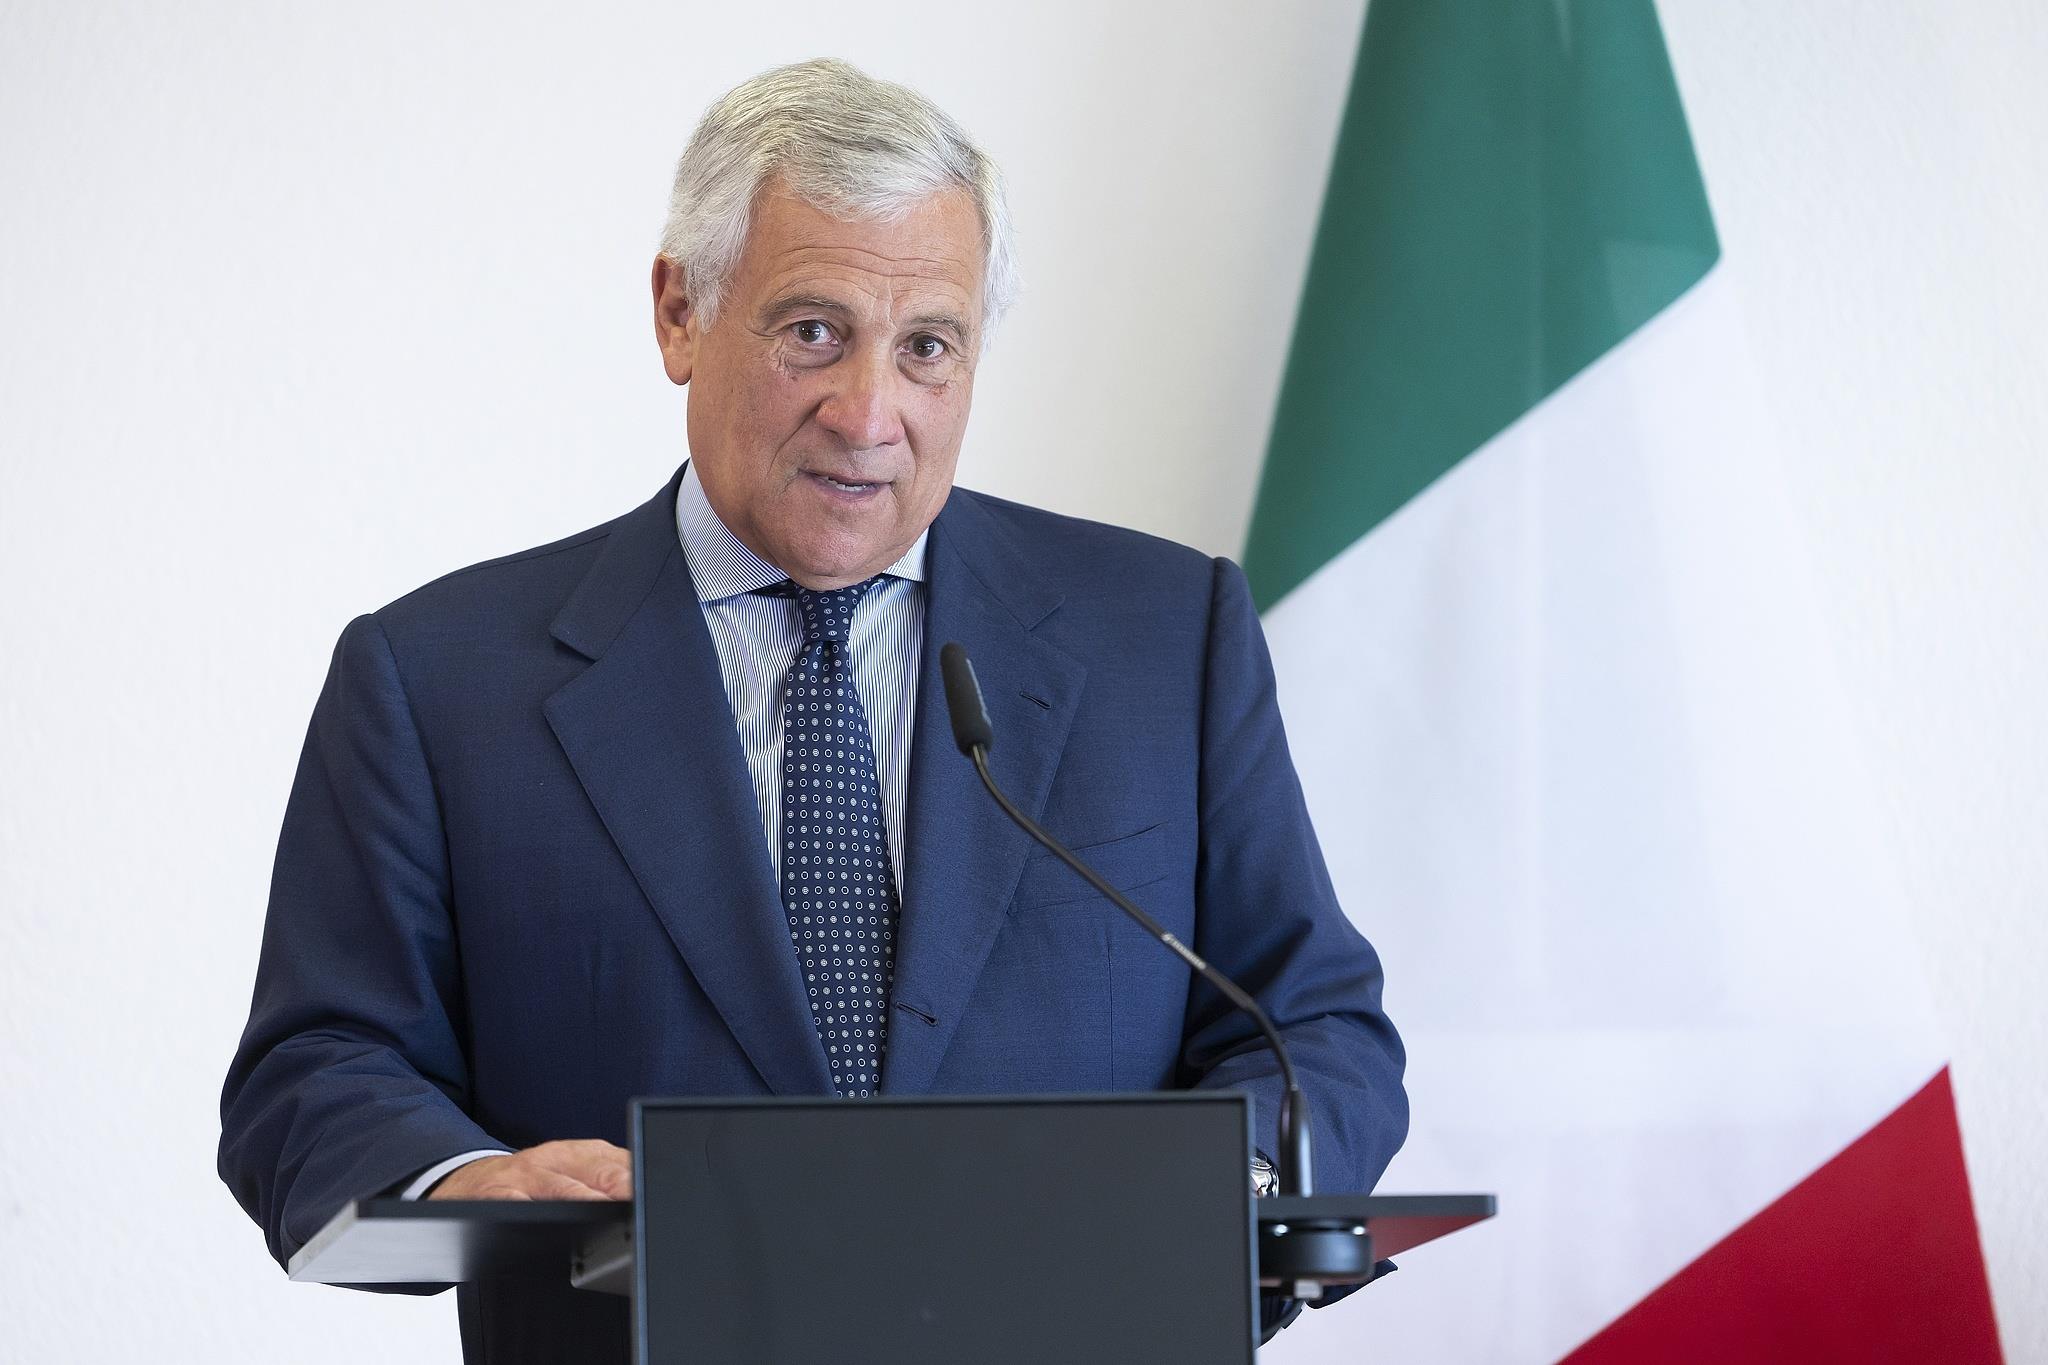
△意大利副总理兼外长塔亚尼
面对接连出现的安全事件,意大利开始在国际层面推动联合应对。11月7日,意大利副总理兼外长塔亚尼要求将近期欧洲混合威胁列入七国集团外长会议议程。根据意大利外交部消息,11月9日至10日举行的会议讨论了航空交通、超市等领域的安全事件,塔亚尼呼吁成员国采取协调行动。七国集团11日发表的联合声明,也提出共同防范和应对针对关键基础设施的恶意混合活动。
从全面疏散到分级响应
下一封邮件欧洲怎么办
意大利政府在连续两天的事件中调整了处置原则。12日上午,意大利教育部与内政部向学校负责人和各地省督传达要求:仅收到大规模群发威胁邮件、没有其他具体危险证据时,不应自动疏散;如果掌握具体、可信的危险信息,省督仍有权决定采取疏散措施。这一标准旨在避免匿名邮件直接触发大范围停课,同时保留对真实风险的处置能力。
12日下午,意大利政府在总理府召开共和国安全部际委员会技术会议。内政部长皮安泰多西和教育部长瓦尔迪塔拉等出席。会议后公布的数据为:当天3778所学校收到邮件,77所疏散,其中36所当天上午恢复教学。政府表示,疏散数量明显下降,表明当天上午向省督和学校负责人发出的指导意见发挥了作用。
会议同时确定,由内政部长向各地省督下发进一步操作指引,并自13日上午启动专门技术工作组,研究短期、中期和长期措施。应对范围不仅包括学校,也包括其他可能遭到恐吓的公共服务领域;有关部门将按领域明确快速识别虚假警报的依据、处置程序和指挥责任。政府还表示,愿就后续措施向议会作出说明。
这并不意味着安全部门可以忽视警报。恰恰相反,越是频繁出现虚假信息,越需要迅速识别异常、共享调查结果,并为真正具体的危险保留足够处置资源。将网络过滤、跨部门通报和现场核查结合起来,才能避免安全响应在“过度疏散”和“麻痹大意”之间摇摆。
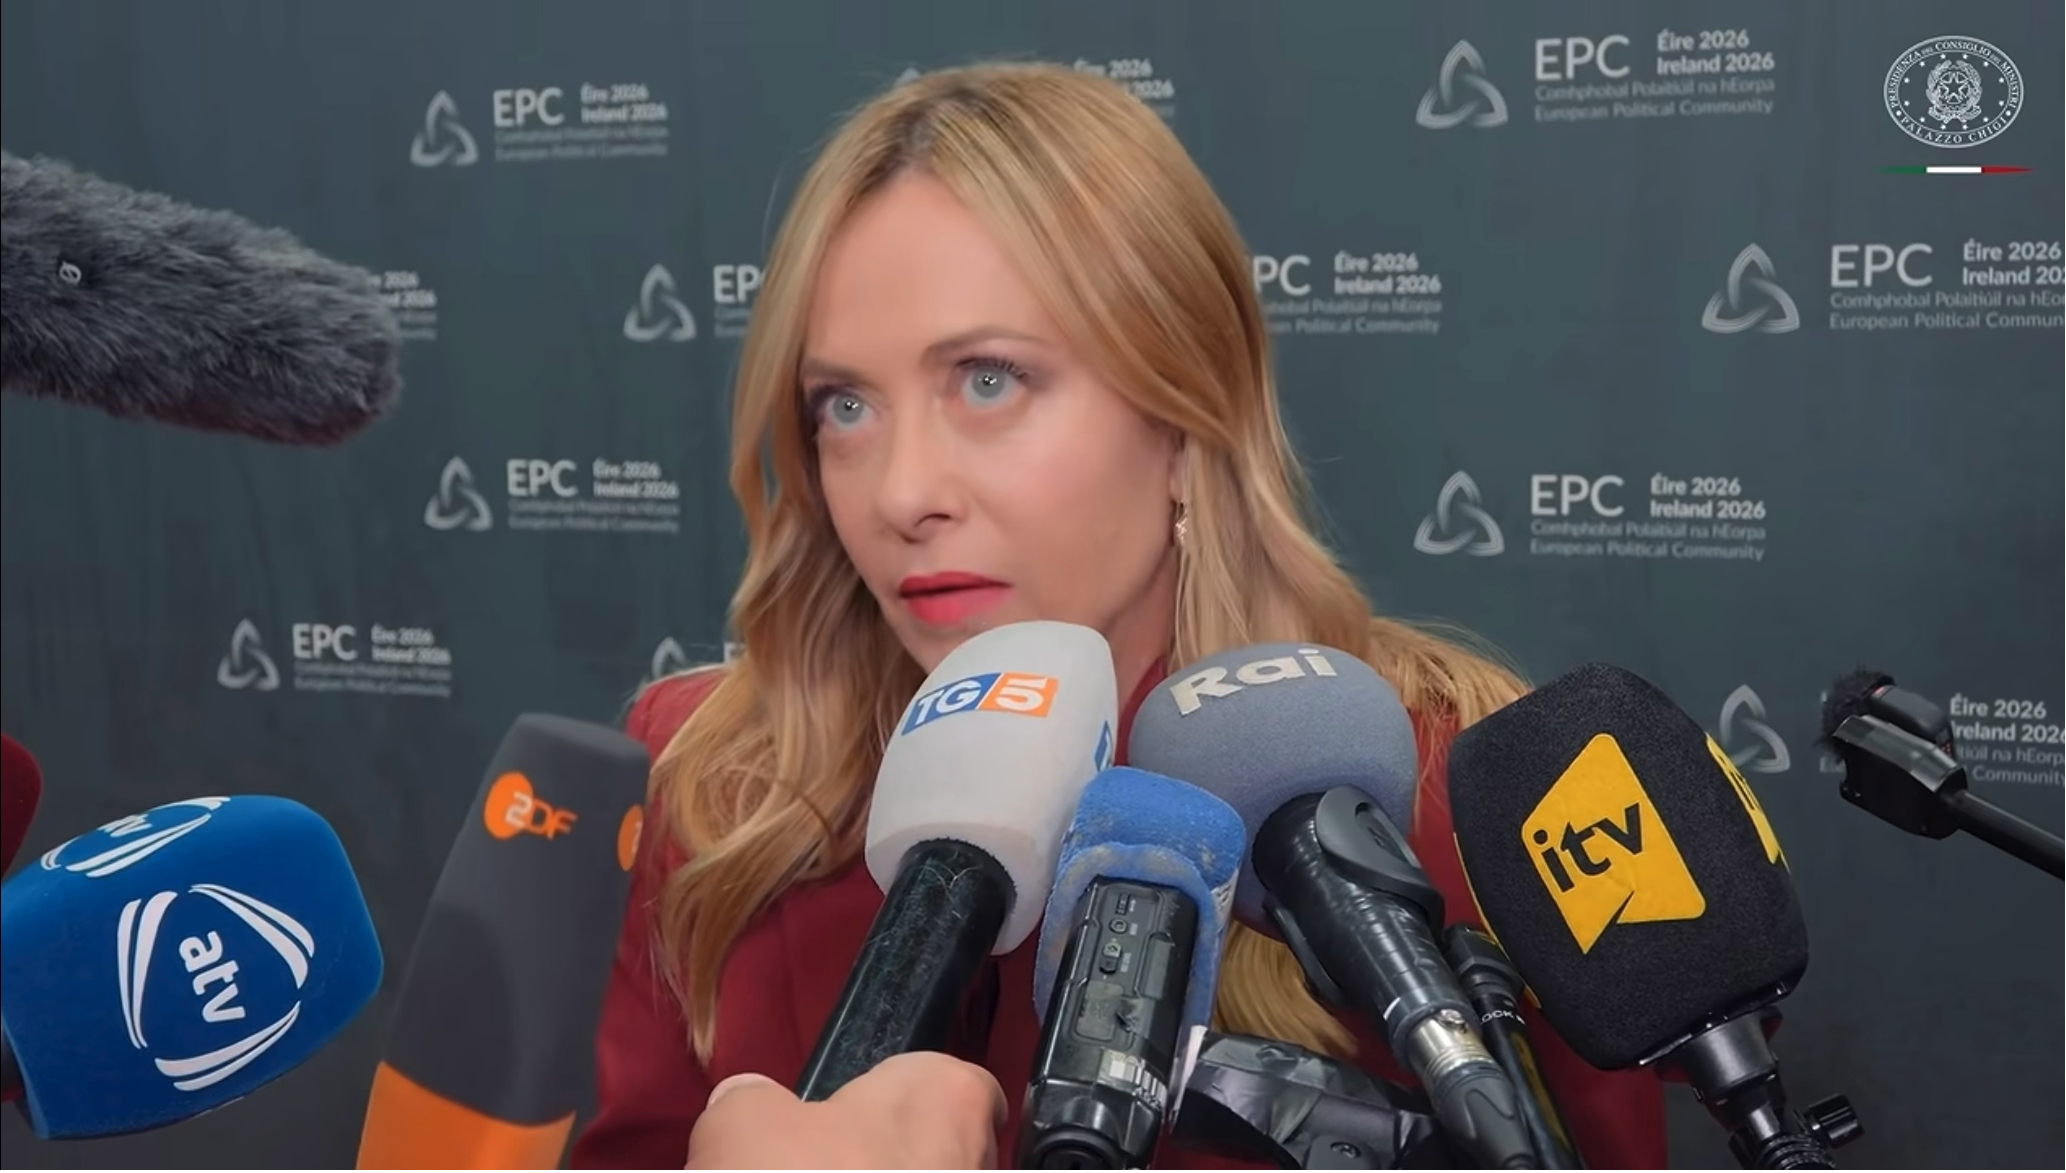
△意大利总理梅洛尼12日在都柏林接受媒体采访
12日,意大利总理梅洛尼在都柏林谈及此事时表示,政府希望针对不同公共服务领域制定具体的应对规程,让遭遇威胁的机构知道如何处理。意大利已在欧洲层面推动混合威胁协调,欧盟也有关键基础设施和网络安全合作机制。但从11日学校大范围扰动,到12日采取更加统一的分级响应,真正迫切的问题仍是信息能否及时传到每所学校,以及各级机构能否依据可靠标准作出判断。
当下一封匿名威胁邮件到来时,欧洲需要回答的已不只是“要不要疏散”,而是怎样让对危险的准确判断,跑在恐慌与混乱的前面。
更深一层看,这场没有炸弹的警报,考验的并非某一所学校的应急能力,而是整个社会在信息时代的治理韧性。这要求信息跑得比恐慌更快,判断跑得比邮件更准,协作跑得比威胁更前。让警报回归警报,让课堂回归课堂。